Domain aufblenden.de kaufen?
Wir ziehen mit dem Projekt
aufblenden.de um.
Sind Sie am Kauf der Domain
aufblenden.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aufblenden.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist der Zusammenhang zwischen der Lichtstärke einer Lichtquelle und der Helligkeit des erzeugten Lichts?
Die Lichtstärke einer Lichtquelle gibt an, wie viel Licht pro Sekunde in alle Richtungen abgestrahlt wird. Je höher die Lichtstärke, desto heller ist das Licht, das die Lichtquelle erzeugt. Ein höherer Wert der Lichtstärke führt also zu einer höheren Helligkeit des erzeugten Lichts. **
-
Was ist der Unterschied zwischen Lichtstrom und Lichtstärke und wie beeinflussen sie die Helligkeit einer Lichtquelle?
Lichtstrom ist die gesamte Lichtmenge, die von einer Lichtquelle ausgestrahlt wird, während Lichtstärke die Lichtmenge pro Raumwinkel misst. Eine Lichtquelle mit höherem Lichtstrom strahlt insgesamt mehr Licht aus, während eine höhere Lichtstärke bedeutet, dass das Licht in eine bestimmte Richtung konzentrierter ist. Beide Faktoren beeinflussen die Helligkeit einer Lichtquelle, wobei eine höhere Lichtstärke zu einer intensiveren Helligkeit führt, während ein höherer Lichtstrom die Gesamthelligkeit erhöht. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **

Wie kann die Helligkeit eines Bildschirms oder einer Lichtquelle reguliert werden, um eine angenehme und anpassbare Beleuchtung zu gewährleisten?
Die Helligkeit eines Bildschirms oder einer Lichtquelle kann durch die Anpassung der Stromstärke, die Verwendung von Dimmern oder die Einstellung von Helligkeitsstufen auf elektronischen Geräten reguliert werden. Dies ermöglicht es, die Beleuchtung an die jeweiligen Bedürfnisse anzupassen und eine angenehme Atmosphäre zu schaffen. Zudem können auch spezielle Apps oder Programme verwendet werden, um die Helligkeit automatisch je nach Tageszeit anzupassen. **
Ist Aufblenden erlaubt?
Ist Aufblenden erlaubt? Aufblenden ist im Straßenverkehr grundsätzlich nicht erlaubt, da es andere Verkehrsteilnehmer blenden und dadurch gefährden kann. Es ist wichtig, die Scheinwerfer richtig einzustellen, um eine blendfreie Beleuchtung zu gewährleisten. Bei Dunkelheit oder schlechten Sichtverhältnissen sollte man die Fernlichter nur verwenden, wenn keine anderen Fahrzeuge in Sichtweite sind. Es ist wichtig, Rücksicht auf andere Verkehrsteilnehmer zu nehmen und die Beleuchtung entsprechend anzupassen, um die Sicherheit aller zu gewährleisten. Wenn man geblendet wird, sollte man den Fahrer freundlich darauf hinweisen, damit er seine Beleuchtung anpasst. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schuh, Franz: Blendung als LebensformBlendung als Lebensform , Seit fast einem halben Jahrhundert setzt sich Franz Schuh intensiv mit dem Werk Elias Canettis auseinander. Das Ergebnis dieses Studiums ist nachzulesen in 25 Essays, die Canettis Literatur auf die ihr zugrundeliegende Lebensform hin untersuchen. Entsprechend formuliert Schuh: 'Ich schreibe mir das Recht zu, zu wissen, wissen zu können, wer Elias Canetti wirklich, wer er eigentlich gewesen ist. Meine Rechtsgrundlage besteht daraus, dass ich nicht wenige Stunden meines Lebens damit verbracht habe, die Schriften dieses Autors zu studieren und zu propagieren, dass auch andere diese Schriften studieren mögen, um diese merkwürdige geistige Welt Canettis verstehen zu lernen, eine geistige Merkwürdigkeit, die ein Licht auf das Leben wirft, das wir gemeinhin führen müssen.'Canetti selbst, der Franz Schuh nie persönlich getroffen hat, fühlte sich 1985 ausdrücklich von diesem verstanden, wie er an Cilli Wang schrieb: 'Übrigens hat man mir vom Verlag aus die einleitenden Worte von Franz Schuh zur Lesung im Rundfunk geschickt. Das ist heute der weitaus gescheiteste Kritiker in Wien, eigentlich der, den ich auch seines Ernstes und seiner Haltung wegen am liebsten habe. Aus seinen Worten sehe ich, wie genau er meine Absichten mit dem Buch erfasst hat: das war eine grosse Freude, ...'Schuhs Essays, die in diesem Band erstmalig gesammelt publiziert werden, begeben sich mit Canetti auf die Suche nach dem guten Menschen, befragen das Unglück des Erfolgs und den Größenwahn von Kritikern und Interpreten, handeln von Schauspielern und denkenden Dichtern, das Schreiben gegen den Tod, die Unsterblichkeit heute, Geschlecht und Verkehr und über die Theorie und Praxis von Canettis Hauptwerk Masse und Macht. Flankiert wird das Korpus von zwei großen Essays über Karl Kraus, das frühere Vorbild des späteren Nobelpreisträgers. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240920, Produktform: Kartoniert, Autoren: Schuh, Franz, Redaktion: Kraller, Bernhard, Seitenzahl/Blattzahl: 480, Keyword: Erfolg; Essays; Geschlecht; Karl Kraus; Kritik; Masse und Macht; Sammelband; Tod; Unglück; Unsterblichkeit, Fachschema: Canetti, Elias~Österreichische Belletristik / Essay, Feuilleton, Reportage, Fachkategorie: Belletristik und verwandte Gebiete~Gesellschaft und Sozialwissenschaften~Philosophie und Religion, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 34, Gewicht: 580, Produktform: Kartoniert, Genre: Belletristik,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Was ist der Zusammenhang zwischen der Lichtstärke einer Lichtquelle und der Helligkeit des erzeugten Lichts?
Die Lichtstärke einer Lichtquelle gibt an, wie viel Licht pro Sekunde in alle Richtungen abgestrahlt wird. Je höher die Lichtstärke, desto heller ist das Licht, das die Lichtquelle erzeugt. Ein höherer Wert der Lichtstärke führt also zu einer höheren Helligkeit des erzeugten Lichts. **
Ähnliche Suchbegriffe für Botnet
-
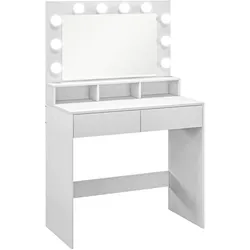
SCHMINKTISCH mit LED-Beleuchtung Frisiertisch mit Spiegel einstellbar HelligkeitGestalten Sie Ihre Beauty-Routine neu – mit dem HOMCOM Frisiertisch! Der Schminktisch ist mit einem großen Spiegel und 10 Hollywood-Lampen ausgestattet und bietet dreifach verstellbare Lichtoptionen für jede Tageszeit. Die großzügige Tischplatte, zwei Schubladen und drei Fächer des Schminktisches bieten reichlich Stauraum und das elegante nordische Design bereichert jedes Zimmer. Beschreibung: ● Ein großer Spiegel und helle Glühbirnen des Schminktisches sorgen für optimale Sicht beim Schminken, ● Drei Beleuchtungsmodi des Kosmetiktisches für verschiedene Anforderungen, ● Zwei Schubladen und drei Fächer erleichtern die Aufbewahrung von Gegenständen, ● Mit Melamin beschichtetes Spanplattenmaterial widersteht Abnutzung und Verschleiß, ● Anti-Kipp-Beschläge des Schminktisches erhöhen die Stabilität, ● Der einfache nordische Stil passt in jeden Raum, ● Die Lichtquelle ist austauschbar, Technische Daten: ● Farbe: Weiß, ● Materialien: Spanplatte, Glas, ● Gesamtabmessungen: 80B x 40T x 135H cm, ● Spiegelabmessungen: 66B x 39,5H cm, ● Unterer Freiraum: 77B x 40T x 63H cm, ● Schubladeninnenmaß: 29B x 32T x 7H cm, ● Kabellänge: 2,2 m, ● Leistung: 10 W, ● Spannung: 5 V, ● Tragfähigkeit: 40 kg (gesamt), 3,5 kg (Schublade), 3 kg (Regal), Lieferumfang: ● 1 x Schminktisch, ● 1 x Bedienungsanleitung,104,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Lichtstrom und Lichtstärke und wie beeinflussen sie die Helligkeit einer Lichtquelle?
Lichtstrom ist die gesamte Lichtmenge, die von einer Lichtquelle ausgestrahlt wird, während Lichtstärke die Lichtmenge pro Raumwinkel misst. Eine Lichtquelle mit höherem Lichtstrom strahlt insgesamt mehr Licht aus, während eine höhere Lichtstärke bedeutet, dass das Licht in eine bestimmte Richtung konzentrierter ist. Beide Faktoren beeinflussen die Helligkeit einer Lichtquelle, wobei eine höhere Lichtstärke zu einer intensiveren Helligkeit führt, während ein höherer Lichtstrom die Gesamthelligkeit erhöht. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann die Helligkeit eines Bildschirms oder einer Lichtquelle reguliert werden, um eine angenehme und anpassbare Beleuchtung zu gewährleisten?
Die Helligkeit eines Bildschirms oder einer Lichtquelle kann durch die Anpassung der Stromstärke, die Verwendung von Dimmern oder die Einstellung von Helligkeitsstufen auf elektronischen Geräten reguliert werden. Dies ermöglicht es, die Beleuchtung an die jeweiligen Bedürfnisse anzupassen und eine angenehme Atmosphäre zu schaffen. Zudem können auch spezielle Apps oder Programme verwendet werden, um die Helligkeit automatisch je nach Tageszeit anzupassen. **
-
Ist Aufblenden erlaubt?
Ist Aufblenden erlaubt? Aufblenden ist im Straßenverkehr grundsätzlich nicht erlaubt, da es andere Verkehrsteilnehmer blenden und dadurch gefährden kann. Es ist wichtig, die Scheinwerfer richtig einzustellen, um eine blendfreie Beleuchtung zu gewährleisten. Bei Dunkelheit oder schlechten Sichtverhältnissen sollte man die Fernlichter nur verwenden, wenn keine anderen Fahrzeuge in Sichtweite sind. Es ist wichtig, Rücksicht auf andere Verkehrsteilnehmer zu nehmen und die Beleuchtung entsprechend anzupassen, um die Sicherheit aller zu gewährleisten. Wenn man geblendet wird, sollte man den Fahrer freundlich darauf hinweisen, damit er seine Beleuchtung anpasst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.